#Кейс
Представим ситуацию.
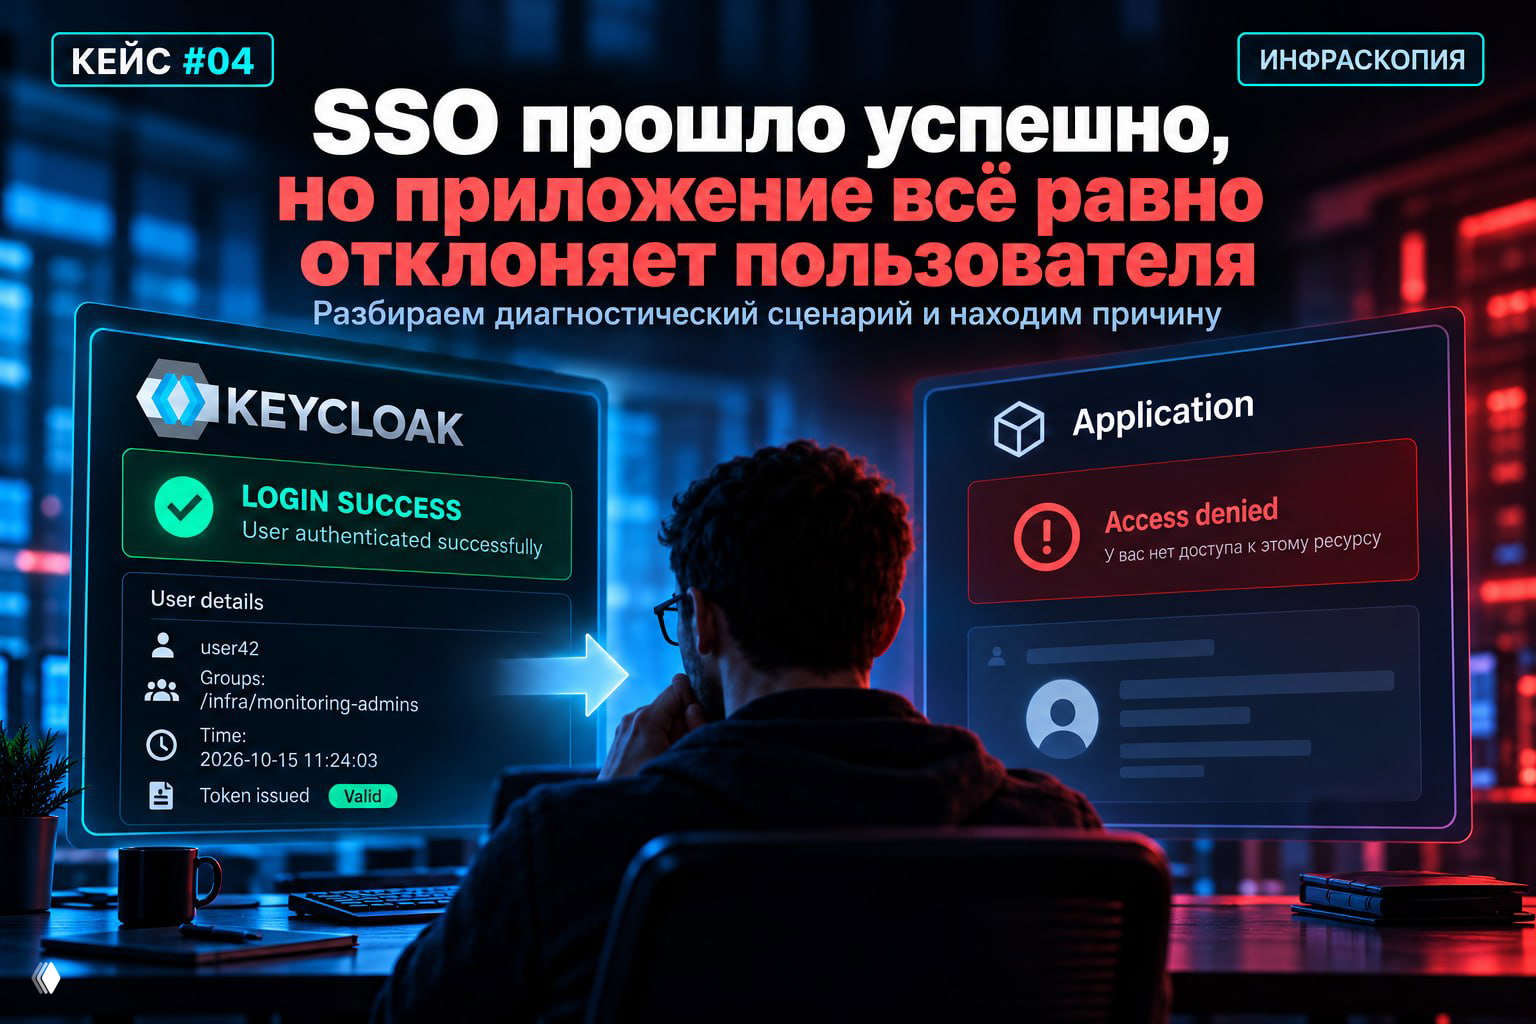
В инфраструктуре настроена единая аутентификация через Keycloak. Пользователь открывает корпоративное приложение, перенаправляется на страницу входа, вводит правильные учётные данные и успешно проходит MFA.
Keycloak фиксирует успешный вход.
Браузер возвращается в приложение.
И вместо рабочего интерфейса пользователь получает:
Access denied.
Администратор проверяет Keycloak — сервис работает, пользователь активен, аутентификация прошла.
Возникает вопрос: почему SSO успешно, а доступа нет?
Разберём кейс по этапам. Все имена, события и значения в примере условные.
1. Что именно подтвердил Keycloak?
Первое распространённое заблуждение:
Успешный LOGIN в Keycloak = приложение обязано предоставить доступ.
Нет.
Keycloak выступает поставщиком удостоверений — Identity Provider (IdP).
Он отвечает за аутентификацию пользователя и выдачу соответствующих подтверждений в рамках протокола.
Но приложение должно самостоятельно обработать результат, установить сеанс и определить, какие действия разрешены пользователю.
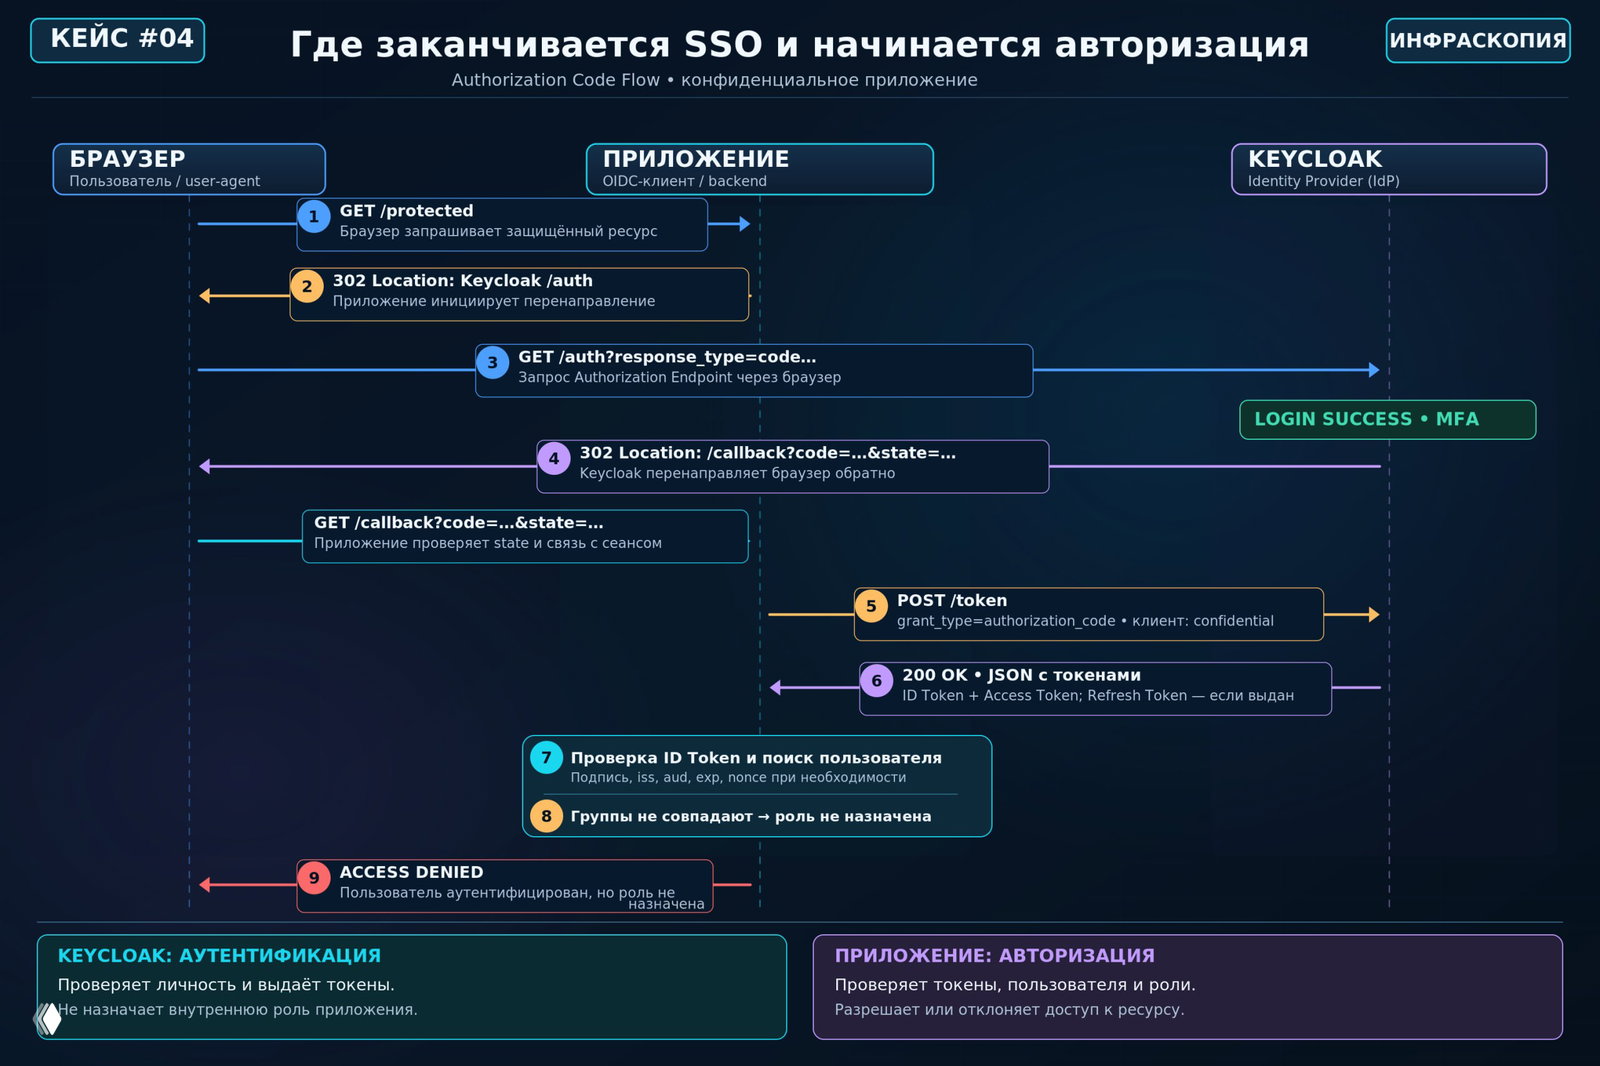
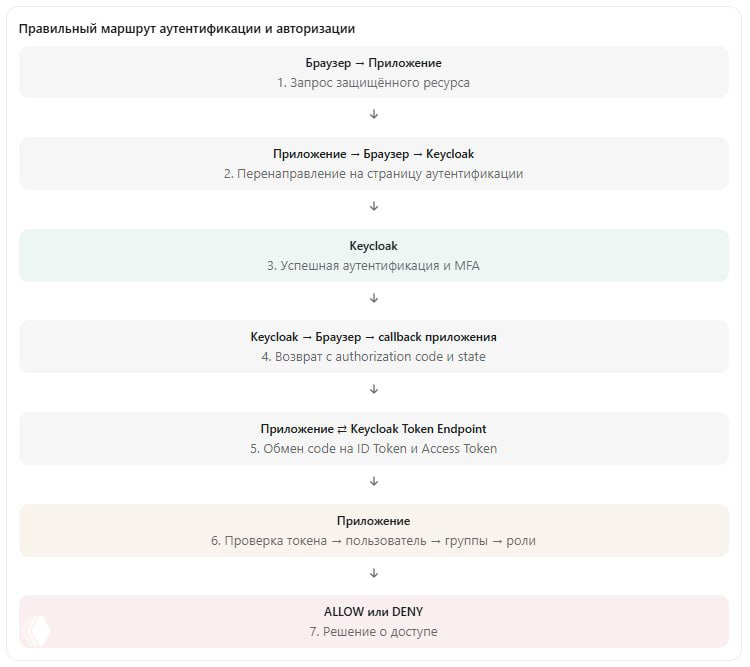
В случае OIDC путь выглядит примерно так:
- 1.
Пользователь обращается к приложению.
- 2.
Приложение перенаправляет его в Keycloak.
- 3.
Keycloak выполняет аутентификацию.
- 4.
Браузер возвращается на адрес callback приложения.
- 5.
Приложение обрабатывает ответ OIDC и проверяет токены.
- 6.
Приложение определяет пользователя и его права.
- 7.
Только после этого предоставляет доступ.
Успешно выполненный третий этап не гарантирует успешного выполнения остальных.
Поэтому фраза «в Keycloak всё зелёное» ещё не закрывает диагностику.
2. Первые улики
В нашем сценарии имеются следующие наблюдения.
Наблюдение №1. В событиях Keycloak присутствует успешный LOGIN.
Это подтверждает успешную аутентификацию, но само по себе ещё не доказывает, что приложение завершило весь OIDC-процесс.
Наблюдение №2. Пользователь возвращается по корректному callback URL.
Нет сообщения Invalid redirect URI или очевидной ошибки обмена authorization code.
Однако одного перенаправления ещё недостаточно, чтобы считать проверку токенов успешной.
Наблюдение №3. Приложение показывает Access denied.
Это важная подсказка, но не окончательный диагноз. Разные приложения могут использовать одинаковое сообщение при разных внутренних ошибках.
Наблюдение №4. В условном журнале приложения обнаружена запись:
authentication = SUCCESS
principal      = user42
mapped_roles   = []
authorization  = DENIED
Это уже значительно более сильное доказательство.
Приложение распознало пользователя, но не назначило ему ни одной подходящей роли.
Следовательно, расследование стоит продолжить в области передаваемых атрибутов и правил авторизации.
3. Аутентификация и авторизация — разные задачи
Разделим два понятия.
Аутентификация (Authentication) — определение того, кто обращается к системе.
Авторизация (Authorization) — определение того, что этому пользователю разрешено.
Например, Keycloak может успешно подтвердить личность сотрудника, который не имеет права входить в административное приложение.
Это совершенно нормальная ситуация.
Более того, приложение может использовать собственную модель полномочий, не совпадающую напрямую с ролями Keycloak.
Например:
Keycloak: группа /infra/monitoring-admins.
Приложение: внутренняя роль administrator.
Между ними необходимо настроить правило соответствия.
И здесь появляется возможная точка отказа.
4. Проверяем содержимое токенов
В OIDC используются разные типы токенов.
ID Token содержит сведения об аутентификации пользователя. Он предназначен для клиентского приложения.
Access Token предназначен для предоставления доступа к защищённым ресурсам, например API.
Важно: они не являются взаимозаменяемыми.
Кроме того, приложение может получать дополнительные сведения через endpoint UserInfo.
В Keycloak состав передаваемых полей определяется настройками клиента, client scopes и protocol mappers.
Например, членство пользователя в группе может передаваться через claim groups, если настроен соответствующий mapper.
Claim — именованный атрибут, передаваемый в токене или другом ответе протокола.
Но не стоит предполагать, что все группы и роли автоматически присутствуют в каждом токене.
Проверять нужно тот источник данных, из которого конкретное приложение действительно читает информацию.
5. Находим несоответствие
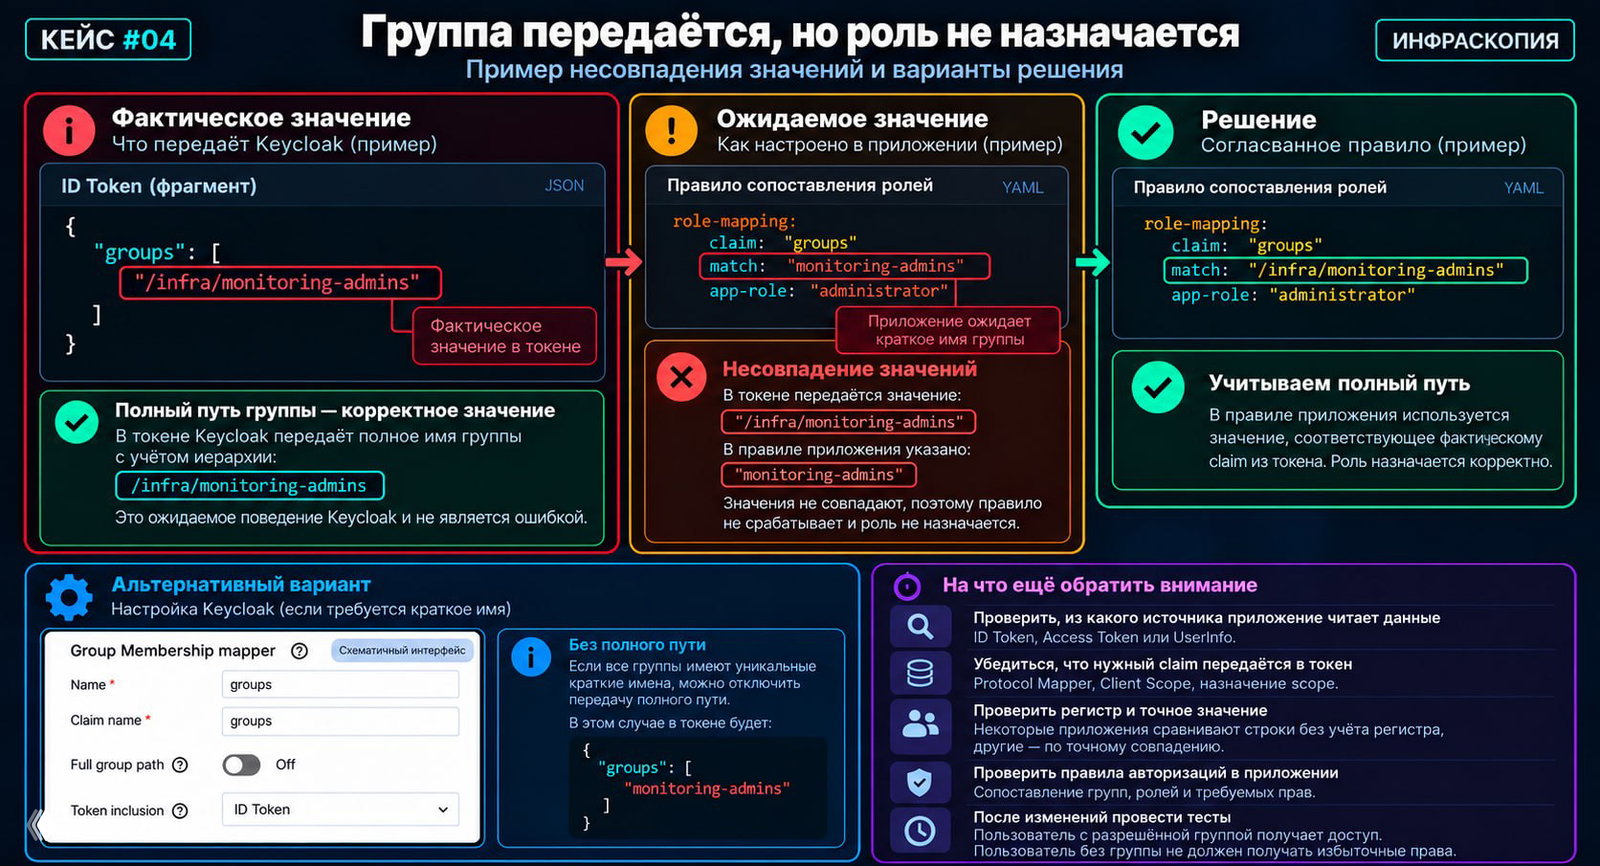
Допустим, мы проверили эффективные настройки OIDC-клиента и увидели, что Keycloak формирует следующий атрибут:
{
  "groups": [
    "/infra/monitoring-admins"
  ]
}
Это условный фрагмент содержимого токена, а не полный JWT.
А в приложении правило назначения полномочий выглядит так:
OIDC claim: groups
Expected value: monitoring-admins
Assign role: administrator
Теперь сравним значения:
Приложение ожидает: monitoring-admins
Keycloak передаёт: /infra/monitoring-admins
Если приложение сопоставляет строки по точному совпадению, правило не сработает.
В результате:
— пользователь аутентифицирован; — токены обработаны успешно; — информация о группе присутствует; — подходящая роль не назначена; — доступ запрещён.
В нашем кейсе это и есть первопричина.
Причём проблема не в пароле, MFA, сертификате или доступности Keycloak.
Проблема находится на границе между атрибутами удостоверения и моделью полномочий приложения.
6. Почему возникло различие?
Keycloak поддерживает protocol mapper Group Membership.
Он может передавать как полный путь группы, так и её краткое имя.
При использовании полного пути значение может выглядеть так:
/infra/monitoring-admins
Без полного пути:
monitoring-admins
Однако менять этот параметр глобально ради одного приложения — не всегда хорошее решение.
Представим две группы:
/infra/administrators
/finance/administrators
Если убрать иерархию, обе могут превратиться в одинаковое значение administrators.
Это создаст неоднозначность, а при неудачном сопоставлении — риск назначения избыточных полномочий.
Поэтому в нашем случае разумнее скорректировать правило приложения:
OIDC claim: groups
Expected value: /infra/monitoring-admins
Assign role: administrator
А затем проверить вход тестового пользователя.
Важно, чтобы правило работало не только для разрешённой группы, но и не предоставляло права пользователям из других групп.
7. А если claim вообще отсутствует?
Тогда путь диагностики будет другим.
В Keycloak стоит проверить:
Protocol Mapper. Создан ли mapper Group Membership, указано ли правильное имя claim?
Client Scopes. Применяется ли нужный scope к этому клиенту?
Default или Optional. Если scope необязательный, действительно ли приложение запрашивает его?
Token placement. Куда включается claim — в ID Token, Access Token или UserInfo?
Scope и роли. Не ограничивается ли состав выдаваемой информации настройками role scope mappings?
Полезная возможность Keycloak — Client Scopes → Evaluate.
Она позволяет посмотреть эффективные настройки клиента и смоделировать содержимое токенов для выбранного пользователя.
Это гораздо полезнее, чем многократно менять настройки наугад.
Но результат моделирования всё равно нужно сопоставлять с реальным запросом приложения: набор запрошенных scopes и источник данных должны совпадать.
8. Что ещё может давать тот же симптом?
В нашем кейсе причиной оказалось несовпадение групп. Но ограничиваться только этой гипотезой нельзя.
Ошибка проверки токена. Приложение может отклонить ID Token из-за неподходящего issuer, audience, срока действия, подписи или других условий протокола.
Для ID Token, например, значение aud должно включать идентификатор клиента, которому он предназначен.
При работе с Access Token для API действуют собственные проверки получателя и полномочий.
Неправильный источник ролей. Приложение ожидает роли из одного поля, а Keycloak передаёт их в другом, например в realm_access или resource_access при соответствующей конфигурации.
Локальный пользователь отсутствует. Некоторые приложения требуют предварительного создания пользователя либо отдельно настроенного JIT provisioning — автоматического создания при первом входе.
Локальный пользователь отключён. Внешняя аутентификация может быть успешной, но внутренняя учётная запись приложения заблокирована.
Нет необходимых разрешений. Даже пользователь с корректно определённой ролью может не иметь доступа к конкретному ресурсу из-за дополнительных правил приложения.
Устаревшая сессия. Группы в IdP уже изменились, но приложение продолжает использовать ранее созданный сеанс или сохранённые полномочия.
Проблема времени. Рассинхронизация часов может привести к отказу проверки временных параметров токенов.
Здесь особенно важно помнить:
HTTP 401 или 403 — полезная улика, но не универсальный диагноз.
Реальный смысл отказа нужно устанавливать по журналам и логике конкретного приложения.
9. Как я бы проводил диагностику
Не начинал бы с изменения mapper или отключения проверок безопасности.
Последовательность была бы такой.
Шаг 1. Зафиксировать сценарий.
Какой пользователь? Какое приложение? Какое время входа? Какое сообщение об ошибке? Воспроизводится ли проблема у остальных?
Шаг 2. Проверить события Keycloak.
Был ли успешный LOGIN? Есть ли связанные ошибки или события обмена токенов?
Учтём, что сохранение пользовательских событий в Keycloak должно быть предварительно включено.
Шаг 3. Проверить журнал приложения.
Отказ произошёл при обработке callback, проверке токена, определении локального пользователя или назначении полномочий?
Именно этот шаг позволяет существенно сузить область поиска.
Шаг 4. Проверить эффективные настройки OIDC-клиента.
Realm, client ID, scopes, protocol mappers, ожидаемый issuer, получатель токена.
Шаг 5. Сопоставить фактические атрибуты с правилами приложения.
Проверить точные значения групп и ролей, регистр символов, полный путь группы и место расположения claim.
Шаг 6. Исправить установленное несоответствие.
Менять только тот параметр, который подтверждён доказательствами.
Шаг 7. Провести два контрольных теста.
Пользователь с разрешённой группой должен получить предусмотренную роль.
Пользователь без разрешённой группы должен остаться без соответствующего доступа.
Это проверяет не только восстановление работы, но и корректность разграничения полномочий.
10. Чего делать не стоит
Иногда при подобных проблемах предлагают:
— отключить проверку подписи токена; — отключить проверку audience; — назначить пользователю максимальные роли; — разрешить доступ всем аутентифицированным пользователям; — убрать ограничения client scopes.
Так можно добиться исчезновения ошибки, одновременно создав уязвимость.
Устранение сообщения Access denied ≠ корректное исправление проблемы авторизации.
Кроме того, не стоит публиковать реальные JWT, authorization code, session cookie или client secret в сторонних сервисах и общедоступных журналах.
Для проверки структуры достаточно обезличенных атрибутов либо безопасного моделирования токена средствами Keycloak.
Итог расследования
Симптом: пользователь успешно проходит SSO, но приложение отказывает в доступе.
Доказательства: Keycloak фиксирует успешную аутентификацию; приложение распознаёт пользователя, но не назначает необходимые роли.
Первоначальные гипотезы: ошибка токена, отсутствие учётной записи, неправильное членство в группе, ошибка сопоставления полномочий.
Подтверждённая причина в учебном примере: несовпадение полного пути группы Keycloak с ожидаемым значением в приложении.
Исправление: согласование правил сопоставления групп без ослабления требований безопасности.
Проверка: разрешённый пользователь входит с необходимыми полномочиями; пользователь без соответствующей группы доступ не получает.
Главное
В SSO есть несколько независимых этапов:
Аутентификация → проверка результата протокола → определение пользователя → сопоставление ролей → авторизация.
Ошибка на одном из последних этапов не означает, что неправильно работает сам Identity Provider.
Поэтому:
Успешный LOGIN ≠ успешный вход в приложение.
Валидный токен ≠ наличие полномочий.
Группа существует ≠ приложение правильно её сопоставляет.
Пользователь аутентифицирован ≠ ему разрешён доступ.
И основной вывод:
Диагностировать SSO нужно по всей цепочке, а не только по событиям Keycloak.
#Кейс #SSO #Keycloak #OIDC #IAM #Linux #Диагностика #ПоФактам