#Дистроскопия
Когда речь заходит о Linux-дистрибутивах для информационной безопасности, обычно вспоминают Kali Linux или ParrotOS.
Они известны инструментами исследования защищённости, анализа сетей и тестирования на проникновение.
Но существует другой класс задач.
Представим, что на корпоративном сервере обнаружены признаки компрометации. Нужно установить, что произошло, какие файлы изменились, какие действия выполнялись и какие следы сохранились.
Здесь уже недостаточно найти уязвимость.
Нужно собрать цифровые доказательства, сохранить их целостность и провести воспроизводимый анализ.
Именно для таких задач создавался Tsurugi Linux.
Разберём его архитектуру, инструменты, специальные механизмы защиты и ограничения.
1. Карточка операционной системы
Название: Tsurugi Linux [LAB]
Актуальный выпуск: 26.03
Дата выпуска: 4 апреля 2026 года
Первый публичный выпуск: 3 ноября 2018 года
Происхождение: Ubuntu 24.04.3 LTS
Архитектура: x86-64
Ядро: модифицированное Linux 6.19.10
libc: glibc (платформа Ubuntu)
init / управление службами: systemd (платформа Ubuntu)
Пакетная система: DEB, APT и dpkg
Установщик: Calamares
Модель выпуска: отдельные версии проекта, без публично гарантированного фиксированного цикла релизов
Форматы: загрузочный ISO и готовый образ виртуальной машины OVA
Назначение: Digital Forensics, Incident Response, исследование вредоносного ПО и OSINT.
Проверено: 30 октября 2026 года.
Tsurugi представляет собой существенно переработанную Ubuntu, а не самостоятельную ОС с нуля написанным пользовательским окружением.
Это означает совместимость со многими привычными механизмами Ubuntu, но не гарантирует полного совпадения поведения с обычной Ubuntu Desktop.
Особенно это касается ядра, защиты накопителей, предустановленных инструментов и процедуры обновления.
2. Что означает DFIR
DFIR — Digital Forensics and Incident Response.
Здесь объединяются два направления.
Digital Forensics — исследование цифровых данных для восстановления событий и выявления технических обстоятельств.
Incident Response — реагирование на инцидент: определение масштаба, локализация угрозы, устранение последствий и восстановление работы.
Например, после компрометации сервера исследователь может изучать:
— файловую систему и удалённые файлы;
— системные журналы;
— историю действий пользователей;
— следы запуска программ;
— конфигурацию механизмов автозапуска;
— содержимое оперативной памяти, если оно было своевременно сохранено;
— сетевые артефакты;
— временную последовательность событий.
Важная особенность: задача не только обнаружить подозрительный объект.
Необходимо установить его происхождение, контекст и связь с другими событиями.
3. DFIR и pentest — разные задачи
Pentest обычно отвечает на вопрос:
Каким способом атакующий потенциально может получить доступ или нарушить защищённость системы?
DFIR отвечает на другой:
Что фактически происходило в исследуемой системе и какие данные позволяют это подтвердить?
Например:
Pentest:
Проверка уязвимости → подтверждение возможности эксплуатации → оценка риска.
DFIR:
Получение данных → сохранение целостности → анализ артефактов → реконструкция событий → обоснованный вывод.
Инструменты этих направлений частично пересекаются. В pentest-дистрибутивах тоже встречаются forensic-утилиты, а Tsurugi содержит средства исследования безопасности.
Различие заключается прежде всего в организации работы.
Для pentest важна возможность безопасно и санкционированно проверить защищённость.
Для DFIR дополнительно критично не изменить исследуемые доказательства и обеспечить прослеживаемость действий аналитика.
4. Главная особенность Tsurugi — защита от записи
При исследовании накопителя существует серьёзный риск.
Обычная ОС может автоматически обнаружить устройство, смонтировать файловую систему и выполнить операции записи.
Некоторые изменения способны затронуть служебные данные, журнал файловой системы или другие структуры.
Для повседневной эксплуатации это нормальные механизмы.
Для цифровой криминалистики — потенциальная проблема.
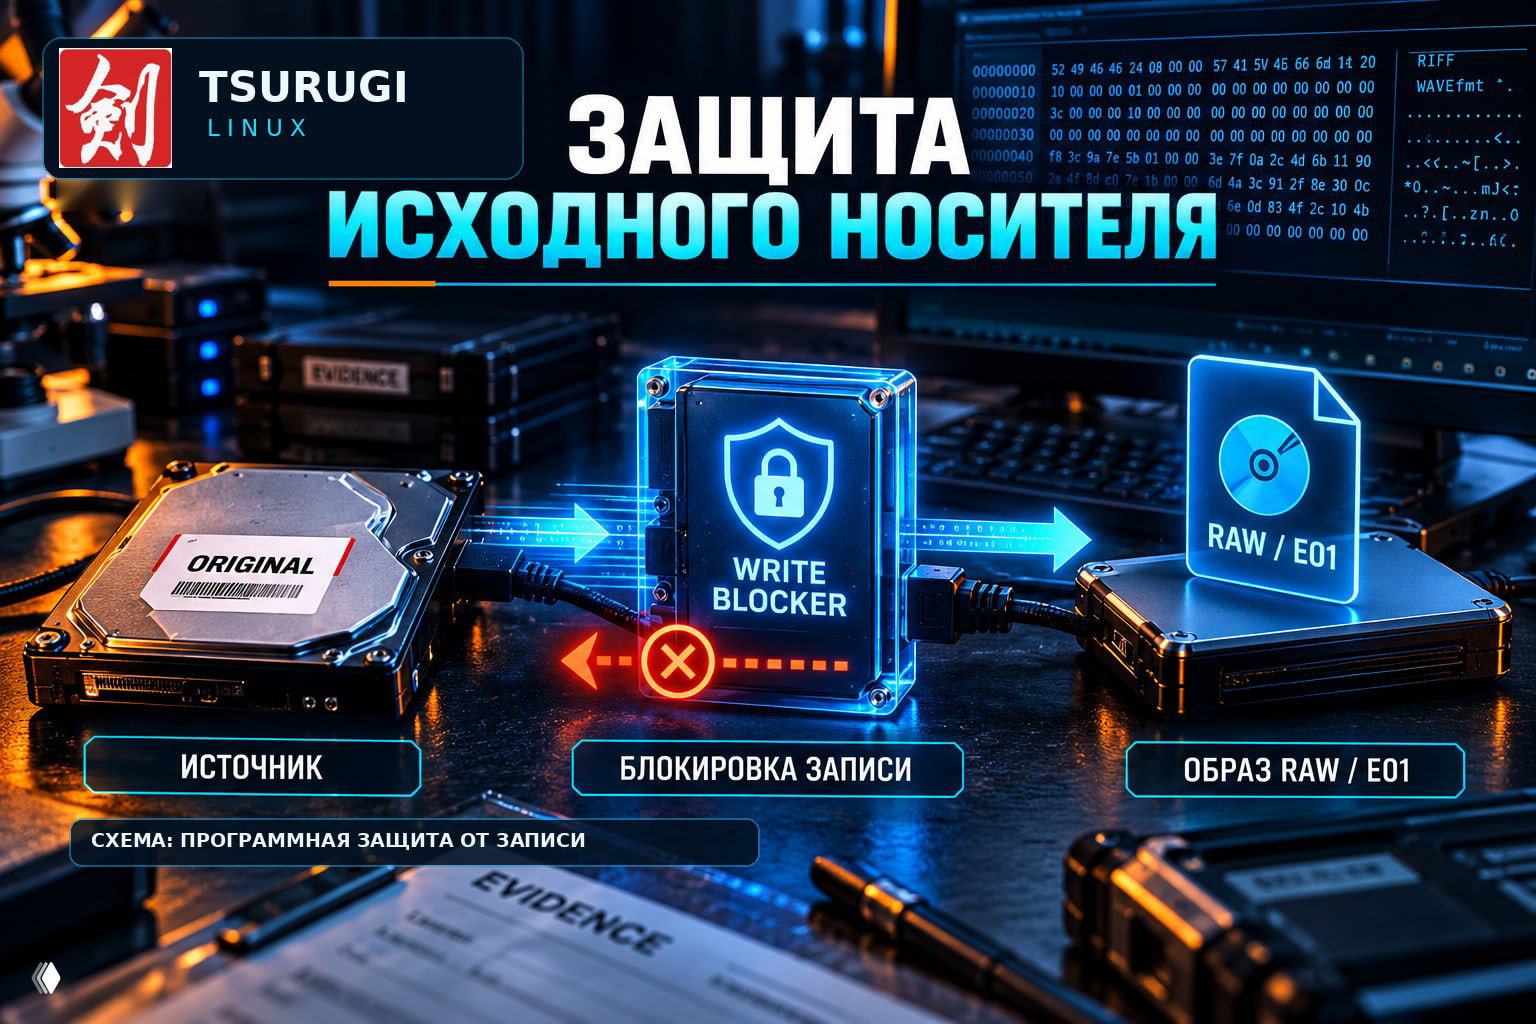
Tsurugi применяет специальный механизм ограничения записи на уровне модифицированного ядра.
Кроме того, проект принудительно восстанавливает настройки, связанные с автоматическим монтированием устройств, автозапуском и гибернацией.
Практическое значение:
при подключении исследуемого диска система должна снижать вероятность непреднамеренного изменения его содержимого.
Но здесь проходит важная граница:
Наличие программного write blocker ≠ доказательство неизменности носителя.
Нужно учитывать конкретный контроллер, интерфейс подключения, поведение накопителя и возможность обхода защиты.
Для особо важных исследований может потребоваться независимый аппаратный write blocker.
А его фактическую работу тоже необходимо проверять.
Ни название режима, ни наличие специального ядра не заменяют процедуру контроля целостности.
5. Почему Tsurugi можно использовать как Live-систему
Tsurugi Linux [LAB] поддерживает запуск с загрузочного носителя без обязательной установки на внутренний диск.
Это полезно, когда необходимо исследовать устройство вне его штатной операционной системы.
Например:
Есть выключенный компьютер с потенциально скомпрометированной Windows.
Исследователь загружает контролируемое forensic-окружение и получает доступ к носителям через инструменты Tsurugi.
Таким образом, не требуется запускать установленную Windows и позволять ей выполнять обычные фоновые операции.
Однако есть серьёзный компромисс.
Если компьютер ещё работает, его перезагрузка уничтожит часть энергозависимых данных.
Содержимое RAM, активные соединения и состояние процессов могут иметь большое значение для расследования.
Поэтому решение о загрузке Live-системы принимается после оценки того, какие данные необходимо сохранить.
Live-загрузка ≠ универсально безопасный первый шаг расследования.
6. Получение forensic image
Одна из основных задач Tsurugi — создание образов исследуемых накопителей.
В версии 26.03 официально перечислены, в частности:
— Guymager;
— ddrescue;
— dc3dd;
— ewfacquire;
— FTK Imager.
Эти инструменты поддерживают разные сценарии получения данных, включая создание побитовых образов и работу с forensic-форматами.
Почему образ предпочтительнее непосредственной работы с оригиналом?
Потому что анализ может включать операции, способные изменить состояние файловой системы или результаты предыдущих исследований.
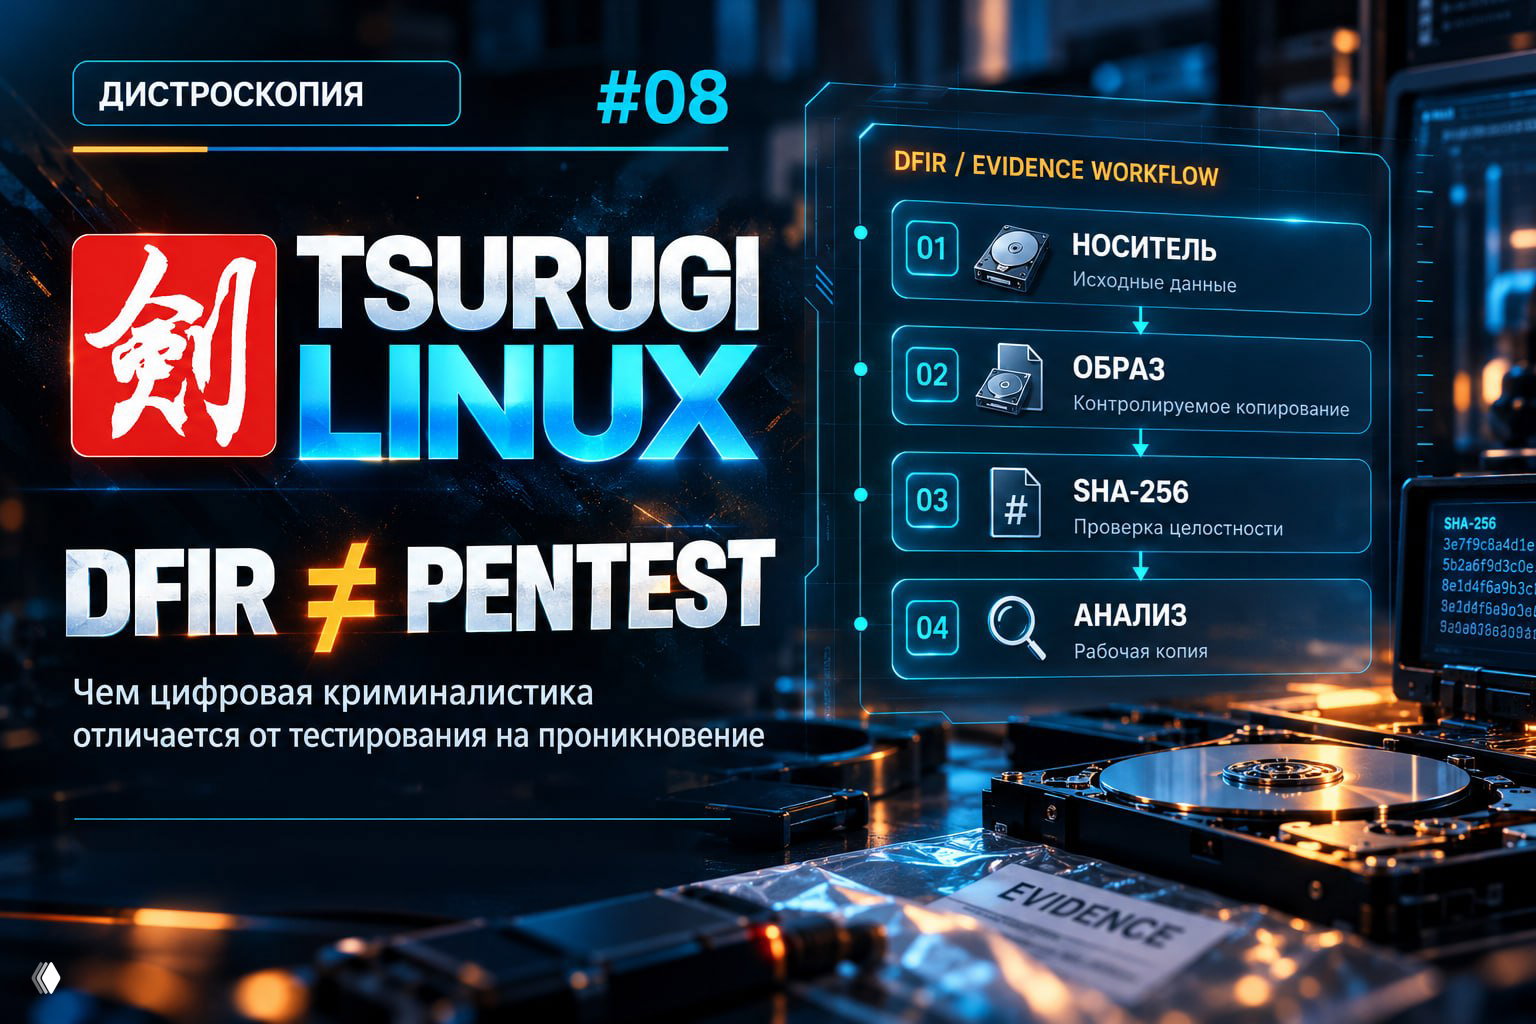
Типовая модель:
Исходный носитель
↓
Контролируемое получение данных
↓
Forensic image
↓
Проверка целостности
↓
Рабочая копия
↓
Анализ
Оригинал при этом сохраняется отдельно.
Но создание файла образа ещё не означает успешного копирования.
Необходимо проверить ошибки чтения, полноту полученных данных, формат образа и результаты верификации.
Для повреждённых накопителей особое значение имеют режимы повторного чтения и сохранение карты проблемных блоков.
7. Хеширование — проверка данных, а не вывод о расследовании
Tsurugi содержит инструменты расчёта хешей, включая SHA-256 и SHA-512.
Они позволяют контролировать неизменность конкретного набора байтов.
Например, для RAW-образа:
sha256sum disk01.raw
Полученное значение можно зафиксировать в материалах исследования и сравнить с результатом повторного расчёта.
Если значения совпадают, это сильное подтверждение того, что проверяемые байты образа не изменились.
Но здесь есть ограничения.
Для формата E01 хеш контейнера и хеш исходных данных — не одно и то же. Верификация должна учитывать формат и его внутренние механизмы проверки.
И главное:
Совпадение хешей ≠ доказательство правильности всех выводов аналитика.
Хеш подтверждает целостность данных в рамках выбранной процедуры.
Он не подтверждает автоматически происхождение объекта, корректность временных меток или интерпретацию событий.
8. Исследование файловых систем и артефактов
После получения образа начинается анализ.
Tsurugi 26.03 включает The Sleuth Kit и Autopsy, а также инструменты исследования NTFS, APFS, Btrfs, XFS и других файловых систем.
Это позволяет изучать не только видимые файлы.
Интерес могут представлять:
— удалённые записи;
— метаданные файловой системы;
— журналы изменений;
— структуры каталогов;
— временные метки;
— системные артефакты Windows;
— сведения о подключённых устройствах;
— следы активности программ.
Например, исследование Windows-системы может включать сопоставление событий EVTX, записей реестра, Prefetch, MFT и других источников.
Но каждый артефакт имеет собственные ограничения.
Наличие записи в Prefetch, например, нельзя автоматически превращать в утверждение, что определённый пользователь сознательно выполнил конкретное действие.
Для обоснованного вывода требуется контекст и сопоставление независимых источников.
9. Timeline — восстановление последовательности событий
В Tsurugi есть инструменты построения временных последовательностей, включая Plaso и средства работы с timeline.
Их задача — объединять события из разных источников.
Например:
02:14 — создан новый исполняемый файл.
02:16 — зарегистрировано изменение конфигурации.
02:18 — появилась новая задача автозапуска.
02:21 — зафиксировано сетевое соединение.
Это условный пример, а не результат реального расследования.
Сам по себе такой набор ещё не доказывает, что все события связаны одной причиной.
Но он позволяет сформировать проверяемую гипотезу.
При анализе необходимо учитывать:
— часовые пояса;
— точность источников времени;
— корректность часов исследуемого устройства;
— различия между временем создания, изменения и доступа;
— особенности каждого формата журнала.
Иначе даже технически правильно извлечённые события можно расположить в неверной последовательности.
10. Исследование оперативной памяти
В официальном наборе Tsurugi 26.03 присутствует Volatility 3.
Это инструмент анализа ранее полученных дампов оперативной памяти.
Такие данные могут содержать сведения о процессах, загруженных модулях, сетевых структурах и других объектах, находившихся в памяти в момент сбора.
Но нужно разделять две операции:
Получение дампа памяти ≠ анализ дампа памяти.
Сначала необходимо корректно собрать данные из работающей системы с учётом её ОС, версии ядра, полномочий и воздействия инструмента сбора.
Затем полученный дамп можно исследовать в Tsurugi.
Наличие Volatility не означает, что Tsurugi автоматически способен безошибочно получить память любого Windows- или Linux-хоста.
И даже найденный объект памяти не всегда позволяет однозначно восстановить всю историю его существования.
11. Анализ вредоносного ПО и OSINT
В Tsurugi предусмотрены дополнительные категории:
— Malware Analysis;
— Network Analysis;
— OSINT;
— Cloud Analysis;
— Mobile Forensics;
— Hardware Analysis.
Среди инструментов присутствуют средства анализа исполняемых файлов, YARA, CyberChef и утилиты исследования различных артефактов.
Для инженера это означает, что одну систему можно использовать на нескольких этапах технического расследования.
Например:
Обнаружен подозрительный файл
↓
Проверены его метаданные и структура
↓
Изучены строки и признаки упаковки
↓
Проверены известные индикаторы
↓
Результаты сопоставлены с журналами и файловыми артефактами
Но наличие инструментов исследования вредоносного ПО не делает рабочую станцию безопасной песочницей.
Неизвестные исполняемые файлы нельзя запускать непосредственно в основной forensic-среде только потому, что в ней установлены инструменты Malware Analysis.
Для динамического анализа требуется отдельная изолированная среда с контролируемыми каналами взаимодействия.
12. Tsurugi LAB, Acquire и Bento — не одно и то же
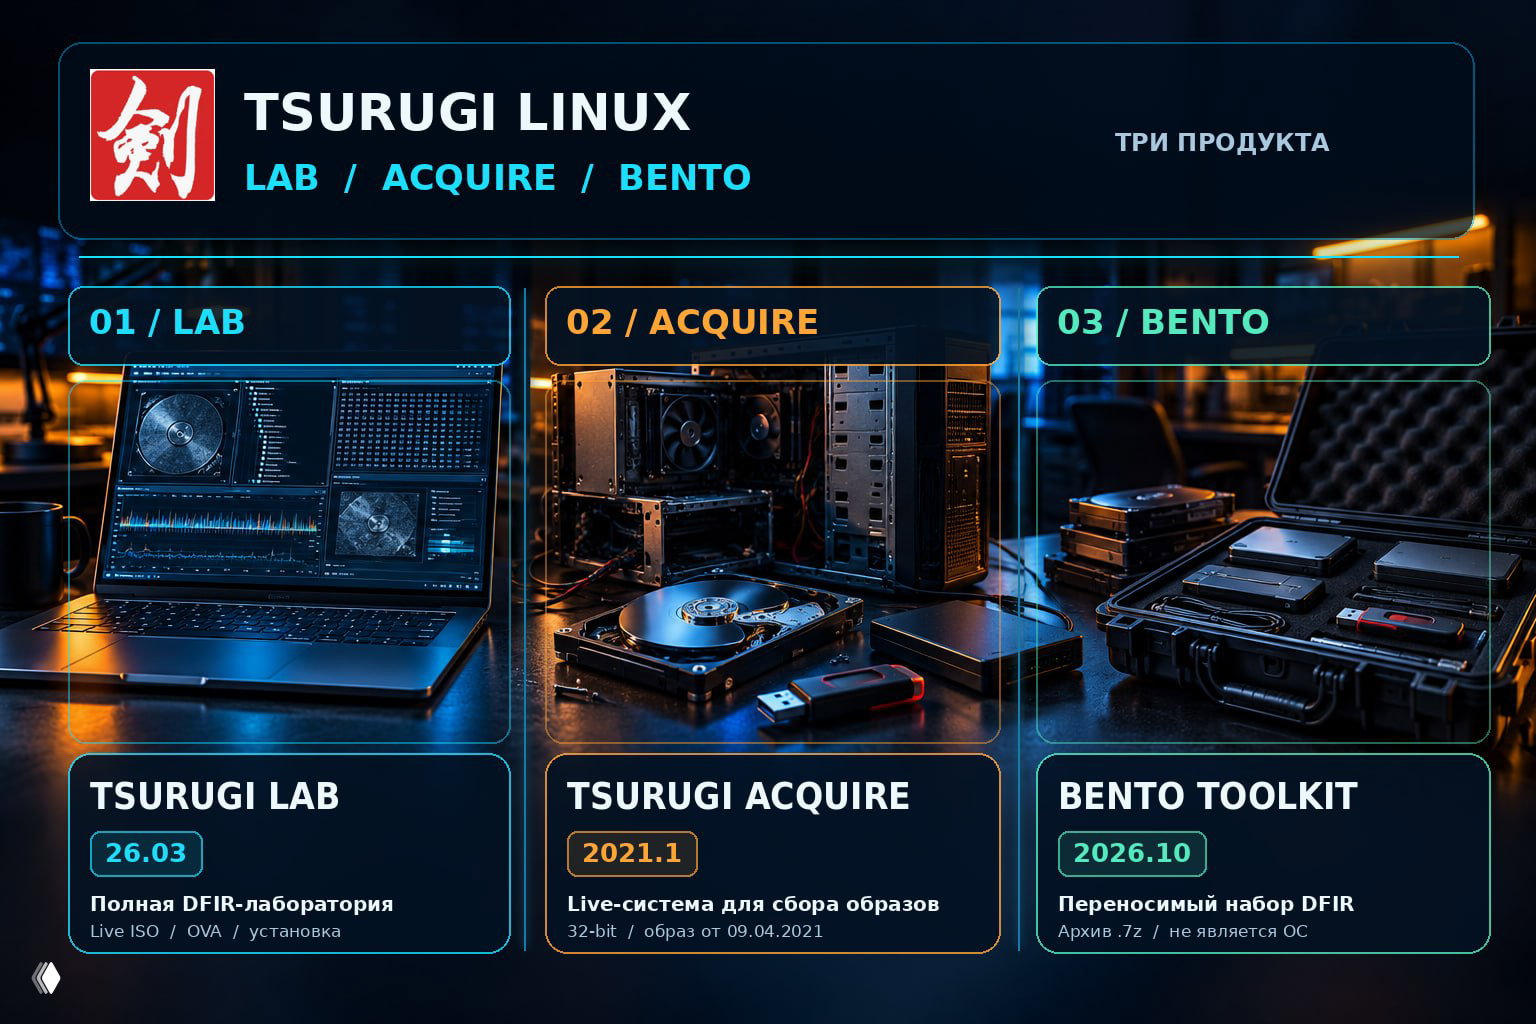
У проекта три различных продукта.
Tsurugi Linux [LAB]
Полноценное 64-битное окружение для исследования цифровых данных.
Может запускаться Live или устанавливаться как постоянная forensic-лаборатория.
Tsurugi Acquire
Облегчённая 32-битная Live-система для получения образов накопителей, в том числе на старом оборудовании.
Она основана на Debian 10 с модифицированным ядром 5.11.6.
На 30 октября 2026 года официальный доступный выпуск — 2021.1 от 9 апреля 2021 года.
Разработчики анонсировали обновление Acquire, но опубликованный образ пока остаётся старым.
Поэтому применять его в современных расследованиях следует только после отдельной оценки аппаратной совместимости, ограничений безопасности и требований к процедуре.
Bento
Переносимый набор DFIR-инструментов, а не самостоятельная операционная система.
Актуальный доступный архив на официальной странице загрузки — 2026.10 от 19 октября 2026 года.
Итого:
LAB → лаборатория анализа.
Acquire → специализированное Live-получение данных.
Bento → переносимый инструментарий.
Это разные способы организации работы, а не просто три размера одной и той же ОС.
13. Установка и аппаратные требования
Для Tsurugi LAB опубликованы минимально рекомендуемые характеристики:
— двухъядерный процессор 4 ГГц или производительнее;
— 4 ГБ RAM;
— 110 ГБ свободного пространства.
Но эти значения не следует воспринимать как достаточную конфигурацию для любой forensic-нагрузки.
Обработка многотерабайтных образов, индексация, построение timeline и анализ больших дампов памяти могут требовать существенно больше CPU, RAM и дискового пространства.
Официальный образ ISO 26.03 занимает около 10,9 ГБ, OVA — около 16,7 ГБ.
Это не минималистичный серверный Linux.
Значительную часть его ценности составляет заранее подготовленный рабочий инструментарий.
Установщик Calamares запускается из Live-окружения.
При этом документация отдельно предупреждает: из-за установленной защиты от записи перед установкой потребуется разрешить запись на целевой накопитель.
Для forensic-работы это принципиальная операция.
Нельзя случайно снять защиту с исследуемого диска, перепутав его с накопителем, предназначенным для установки ОС.
14. Обновления и жизненный цикл
Tsurugi использует Ubuntu 24.04 LTS в качестве основы и получает обновления из официальных репозиториев Ubuntu.
Но это не означает, что вся система сопровождается непосредственно Canonical.
У Tsurugi есть:
— собственное модифицированное ядро;
— изменённая конфигурация ОС;
— интегрированные сторонние инструменты;
— специальные механизмы forensic-защиты.
Обновление одного компонента может повлиять на работу другого.
Особенно важно учитывать совместимость ядра и механизмов защиты накопителей.
Авторы проекта прямо предостерегают от необдуманного применения dist-upgrade, поскольку это может нарушить работоспособность системы.
Практический подход для рабочей лаборатории:
Снимок или резервная копия окружения
↓
Контролируемое обновление
↓
Проверка ядра и механизмов защиты
↓
Проверка критичных forensic-инструментов
↓
Допуск обновлённой среды к работе
И ещё одна граница:
Ubuntu 24.04 LTS поддерживается до 2029 года в рамках стандартного сопровождения, но это не является гарантированным сроком поддержки Tsurugi 26.03.
Собственный срок окончания поддержки выпуска 26.03 в официальной документации не указан.
15. Сильные стороны
Специализация на DFIR. Система организована вокруг сбора и анализа цифровых данных, а не только тестирования защищённости.
Защита от непреднамеренной записи. Изменённое ядро и настройки работы с накопителями помогают снижать риск воздействия на исходные данные.
Широкий инструментарий. Получение образов, файловые системы, временные последовательности, журналы, память и исследование файлов доступны в одном окружении.
Совместимость с Ubuntu. Знакомая пакетная система и пользовательское окружение снижают порог освоения для Linux-инженера.
Live и установленная система. Можно использовать временную среду для исследования устройств или постоянную лабораторию для анализа полученных образов.
Готовая виртуальная машина. OVA упрощает развёртывание учебных и изолированных исследовательских стендов.
16. Ограничения и компромиссы
Не универсальная ОС. Большое число специализированных инструментов не даёт преимуществ обычному веб-серверу, СУБД или хосту контейнеров.
Сопровождение зависит от небольшого проекта. Разработчики прямо сообщают, что занимаются Tsurugi в свободное время. Коммерческий SLA не заявлен.
Изменённое ядро. Дополнительные forensic-возможности требуют особого внимания к совместимости драйверов, обновлениям и аппаратным платформам.
Нельзя полагаться только на программный write blocker. Его наличие не заменяет контроля процедуры получения доказательств.
Не весь комплект инструментов имеет одинаковые лицензии и жизненный цикл. Некоторые встроенные программы не являются открытым ПО, даже несмотря на открытый характер самого проекта.
Отсутствие единой гарантии качества анализа. Разные инструменты используют разные методы и имеют собственные ошибки, ограничения и требования к данным.
17. Кому Tsurugi действительно подходит
Специалистам DFIR — для исследования накопителей, образов и системных артефактов.
Командам реагирования на инциденты — для технического анализа собранных данных после компрометации.
Системным администраторам — для расследования подозрительных изменений, удалённых файлов и сложных инцидентов.
Специалистам по исследованию вредоносного ПО — как рабочая среда для статического анализа и подготовки материалов для изолированных экспериментов.
Учебным лабораториям — для освоения forensic-инструментов и методов документирования результатов.
Но если основная задача заключается в непрерывном сетевом обнаружении угроз, следует рассматривать специализированные SOC/NSM-платформы, например Security Onion.
Если задача — проверка защищённости и моделирование атак, логичнее оценивать pentest-среды.
Tsurugi может выполнять отдельные операции из этих областей, но его основная специализация другая.
Главное
Tsurugi Linux ценен не просто количеством предустановленных программ.
Его архитектура ориентирована на определённый порядок работы:
Получить данные
↓
Сохранить исходный материал
↓
Проверить целостность
↓
Исследовать копию
↓
Сопоставить артефакты
↓
Сформулировать проверяемый вывод
При этом:
Write blocker включён ≠ носитель гарантированно не изменился.
Образ создан ≠ данные скопированы без ошибок.
Хеш совпадает ≠ вывод аналитика доказан.
Артефакт обнаружен ≠ установлено, кто и почему его создал.
Timeline построен ≠ все события интерпретированы правильно.
Наличие forensic-инструмента ≠ корректное проведение forensic-исследования.
Именно это отличает DFIR от простого поиска подозрительных файлов.
Tsurugi предоставляет специализированное окружение и инструменты.
Но доказательную силу результату придают не название дистрибутива и не количество утилит, а правильно организованный сбор данных, контроль их целостности, воспроизводимость анализа и обоснованность выводов.
#Дистроскопия #TsurugiLinux #DFIR #Linux